
Renforcement des compétences en sécurité numérique au profit des agents de l’Agence Nationale des Transports Terrestres
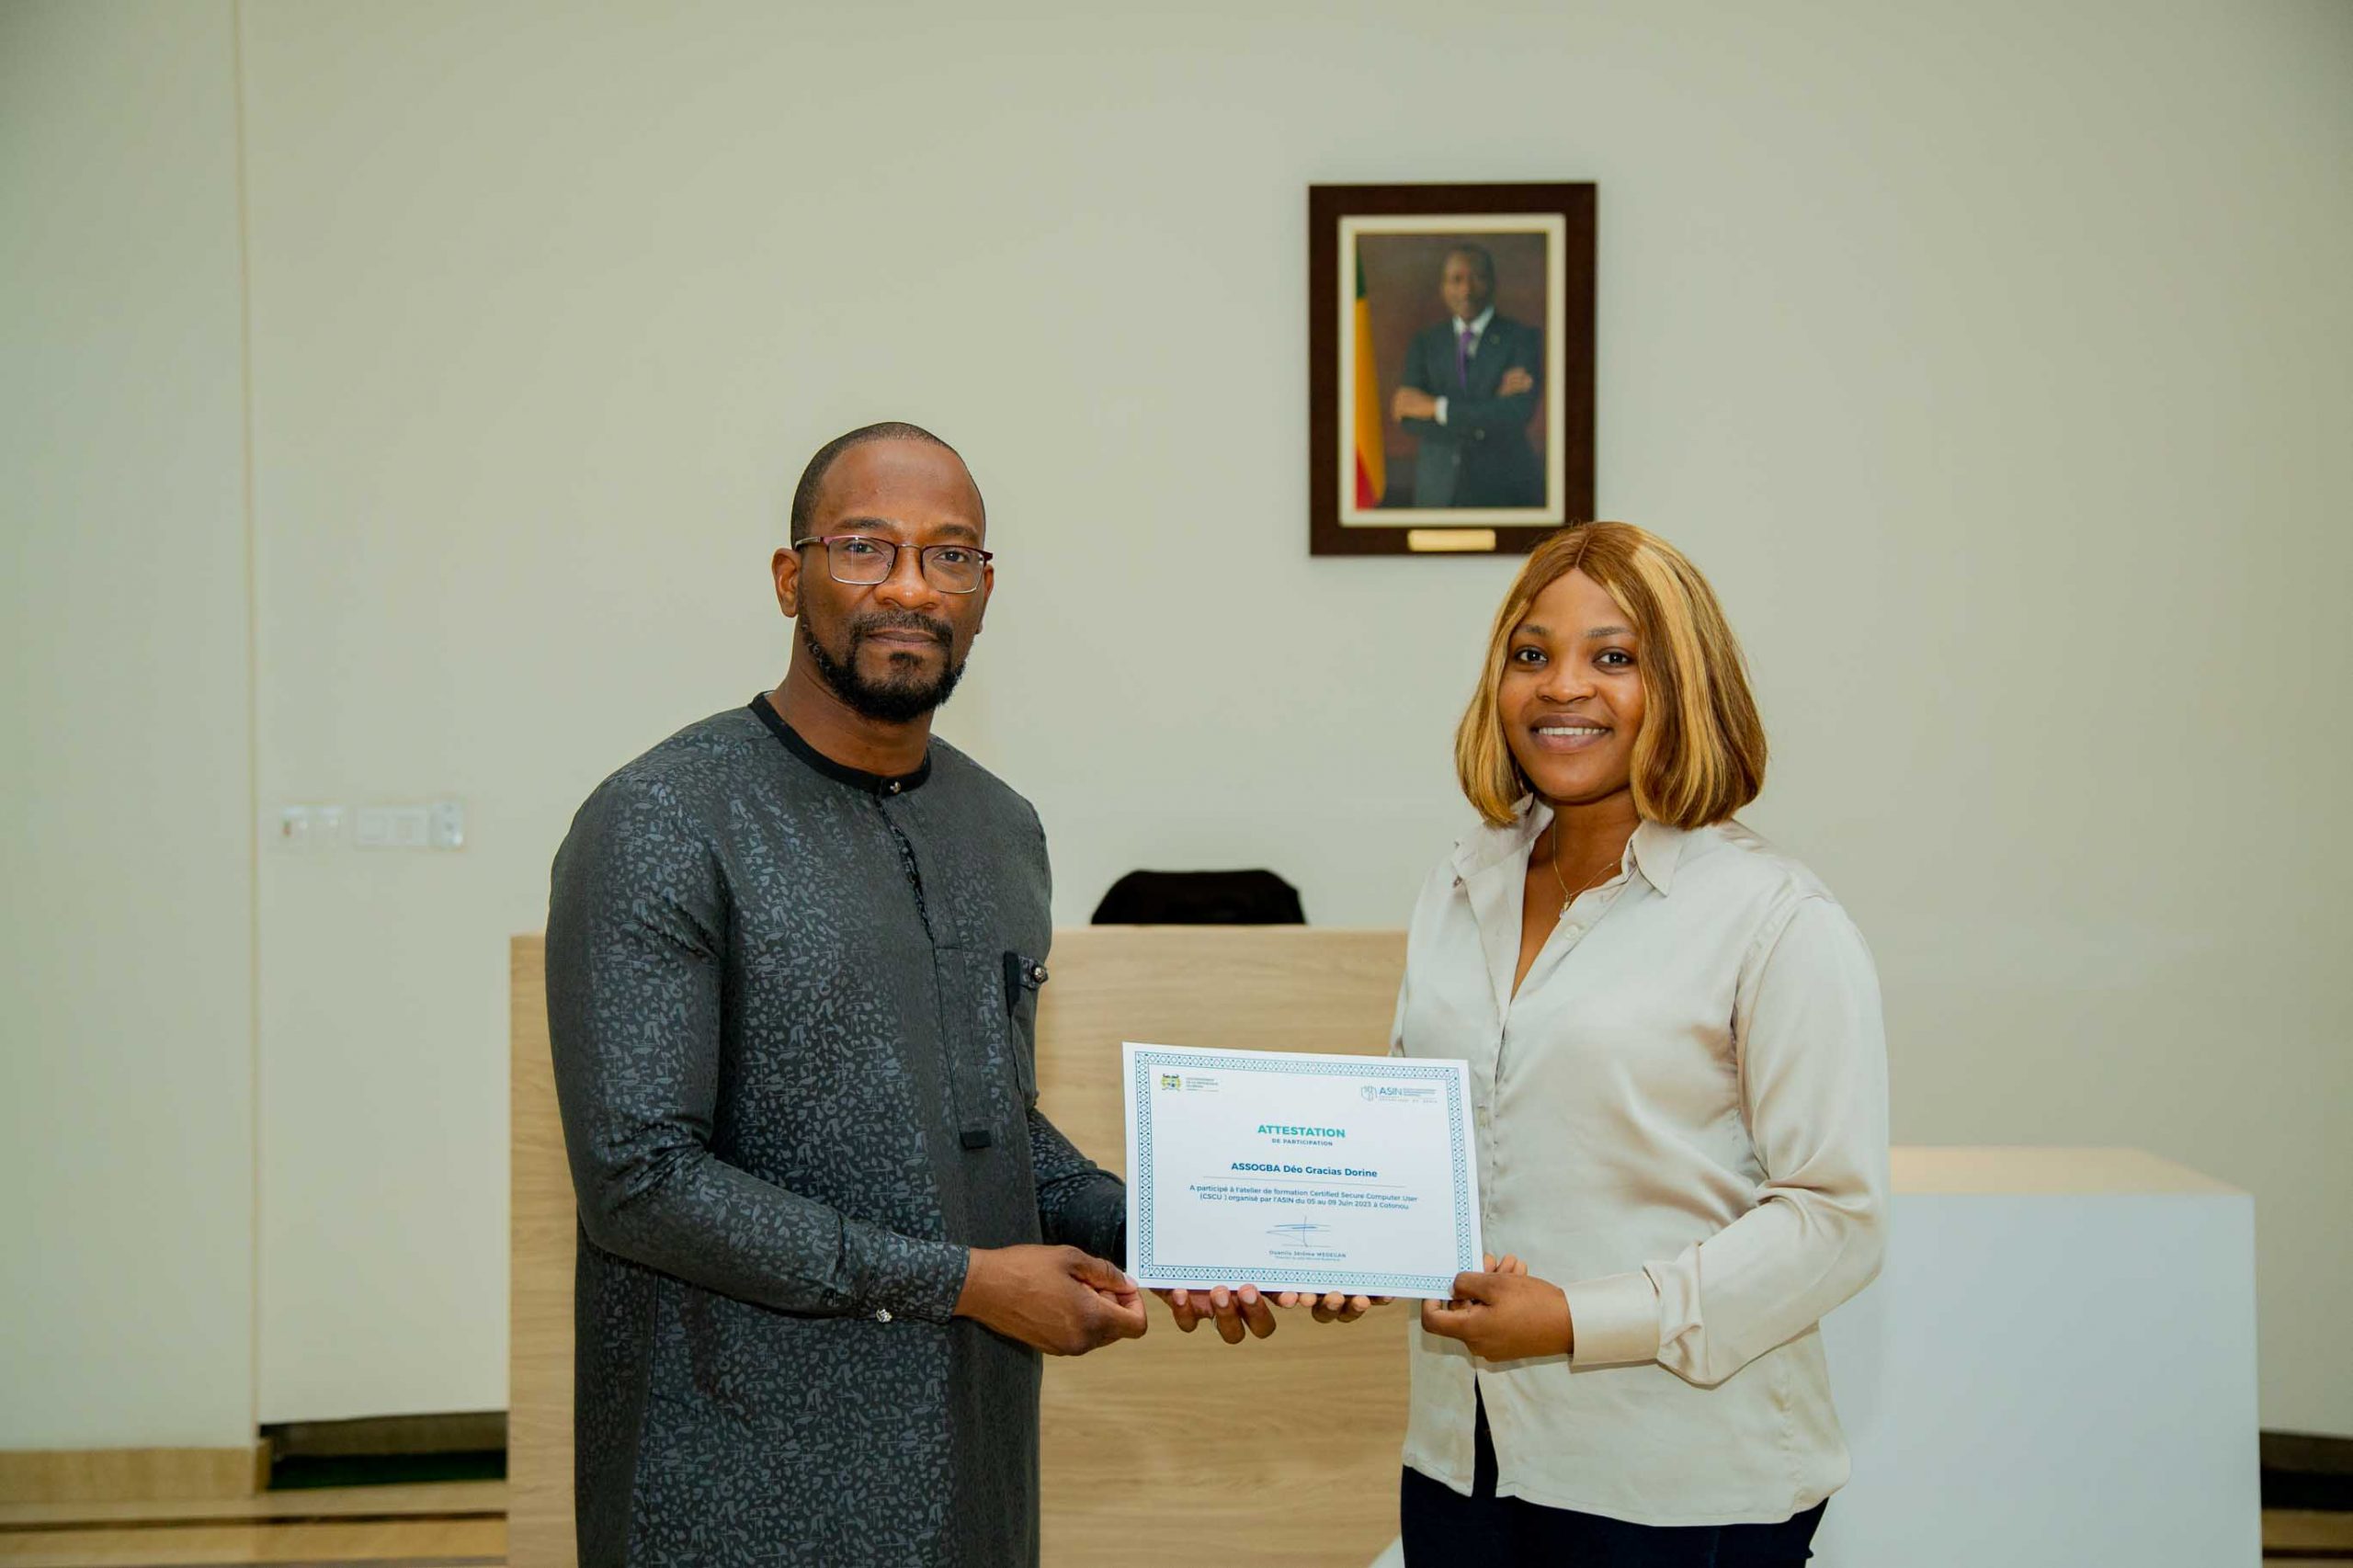
[FR] L'Agence des Systèmes d’Information et du Numérique (ASIN), dans le but de promouvoir le développement des compétences et la culture de la sécurité numérique au sein des agences gouvernementales, a offert aux agents de l'Agence Nationale des Transports Terrestres (ANaTT) une opportunité d'améliorer leurs…

Continuer la lectureRenforcement des compétences en sécurité numérique au profit des agents de l’Agence Nationale des Transports Terrestres

Vulnérabilité critique de type Use-After-Free liée à VMware vCenter Server.

Origine : bjCSIRT Numéro : 2023/ALERTE/031 Date de l’alerte : 29/06/2023 APERÇU : Une vulnérabilité classée critique de type use-after-free a été découverte dans la solution d’hypervision VMware vCenter Server. DESCRIPTION : vCenter Server est l'utilitaire de gestion centralisée pour VMware et est utilisé pour gérer les…

Continuer la lectureVulnérabilité critique de type Use-After-Free liée à VMware vCenter Server.

Vulnérabilité critique d’exécution de code à distance présente dans FortiNAC

Origine : bjCSIRT Numéro : 2023/ALERTE/030 Date de l’alerte : 27/06/2023 APERÇU : Une vulnérabilité classée très critique de type Remote Code Execution a été découverte dans la solution de contrôle d’accès réseau de Fortinet (FortiNAC).  DESCRIPTION : Fortinet propose des solutions de sécurité visant à protéger…

Continuer la lectureVulnérabilité critique d’exécution de code à distance présente dans FortiNAC

Vulnérabilité d’élévation de privilèges dans Microsoft SharePoint Server

Origine : bjCSIRT Numéro : 2023/ALERTE/029 Date de l’alerte : 22/06/2023 APERÇU : Une vulnérabilité classée très critique a été découverte dans Microsoft SharePoint Server 2019. Elle permettrait à un attaquant disposant d’un accès limité à Microsoft SharePoint d’obtenir des privilèges d’administrateur.  DESCRIPTION : Microsoft SharePoint Server…

Continuer la lectureVulnérabilité d’élévation de privilèges dans Microsoft SharePoint Server

Vulnérabilité critique de type Remote code execution présente dans le navigateur Chrome

Origine : bjCSIRT Numéro : 2023/ALERTE/028 Date de l’alerte : 15/06/2023 APERÇU : Une vulnérabilité critique de type RCE (Remote Code Execution) a été découverte dans le navigateur Chrome.  DESCRIPTION : Chrome est un navigateur web populaire développé par Google. Il est cross-platforme et son rôle est…

Continuer la lectureVulnérabilité critique de type Remote code execution présente dans le navigateur Chrome

Vulnérabilité critique présente dans les pare-feux FortiGate

Origine : bjCSIRT Numéro : 2023/ALERTE/027 Date de l’alerte : 14/06/2023 APERÇU : Une vulnérabilité critique a été découverte sur les pare-feux FortiGate qui permettrait d’obtenir l’exécution de code à distance via SSL, VPN. DESCRIPTION : Fortinet propose des solutions de sécurités réseaux performantes visant à protéger…

Continuer la lectureVulnérabilité critique présente dans les pare-feux FortiGate