
Vulnérabilité liée à une mauvaise gestion des chaînes de formatage affectant les produits Fortinet

Origine : bjCSIRT Numéro : 2025/ALERTE/025 Date de l’alerte : 19/03/2025 APERÇU : Une vulnérabilité liée à une mauvaise gestion des chaînes de formatage affectant les produits Fortinet permettrait à un acteur malveillant d’exécuter du code ou des commandes non autorisées via des requêtes HTTP ou HTTPS.…
Continuer la lectureVulnérabilité liée à une mauvaise gestion des chaînes de formatage affectant les produits Fortinet

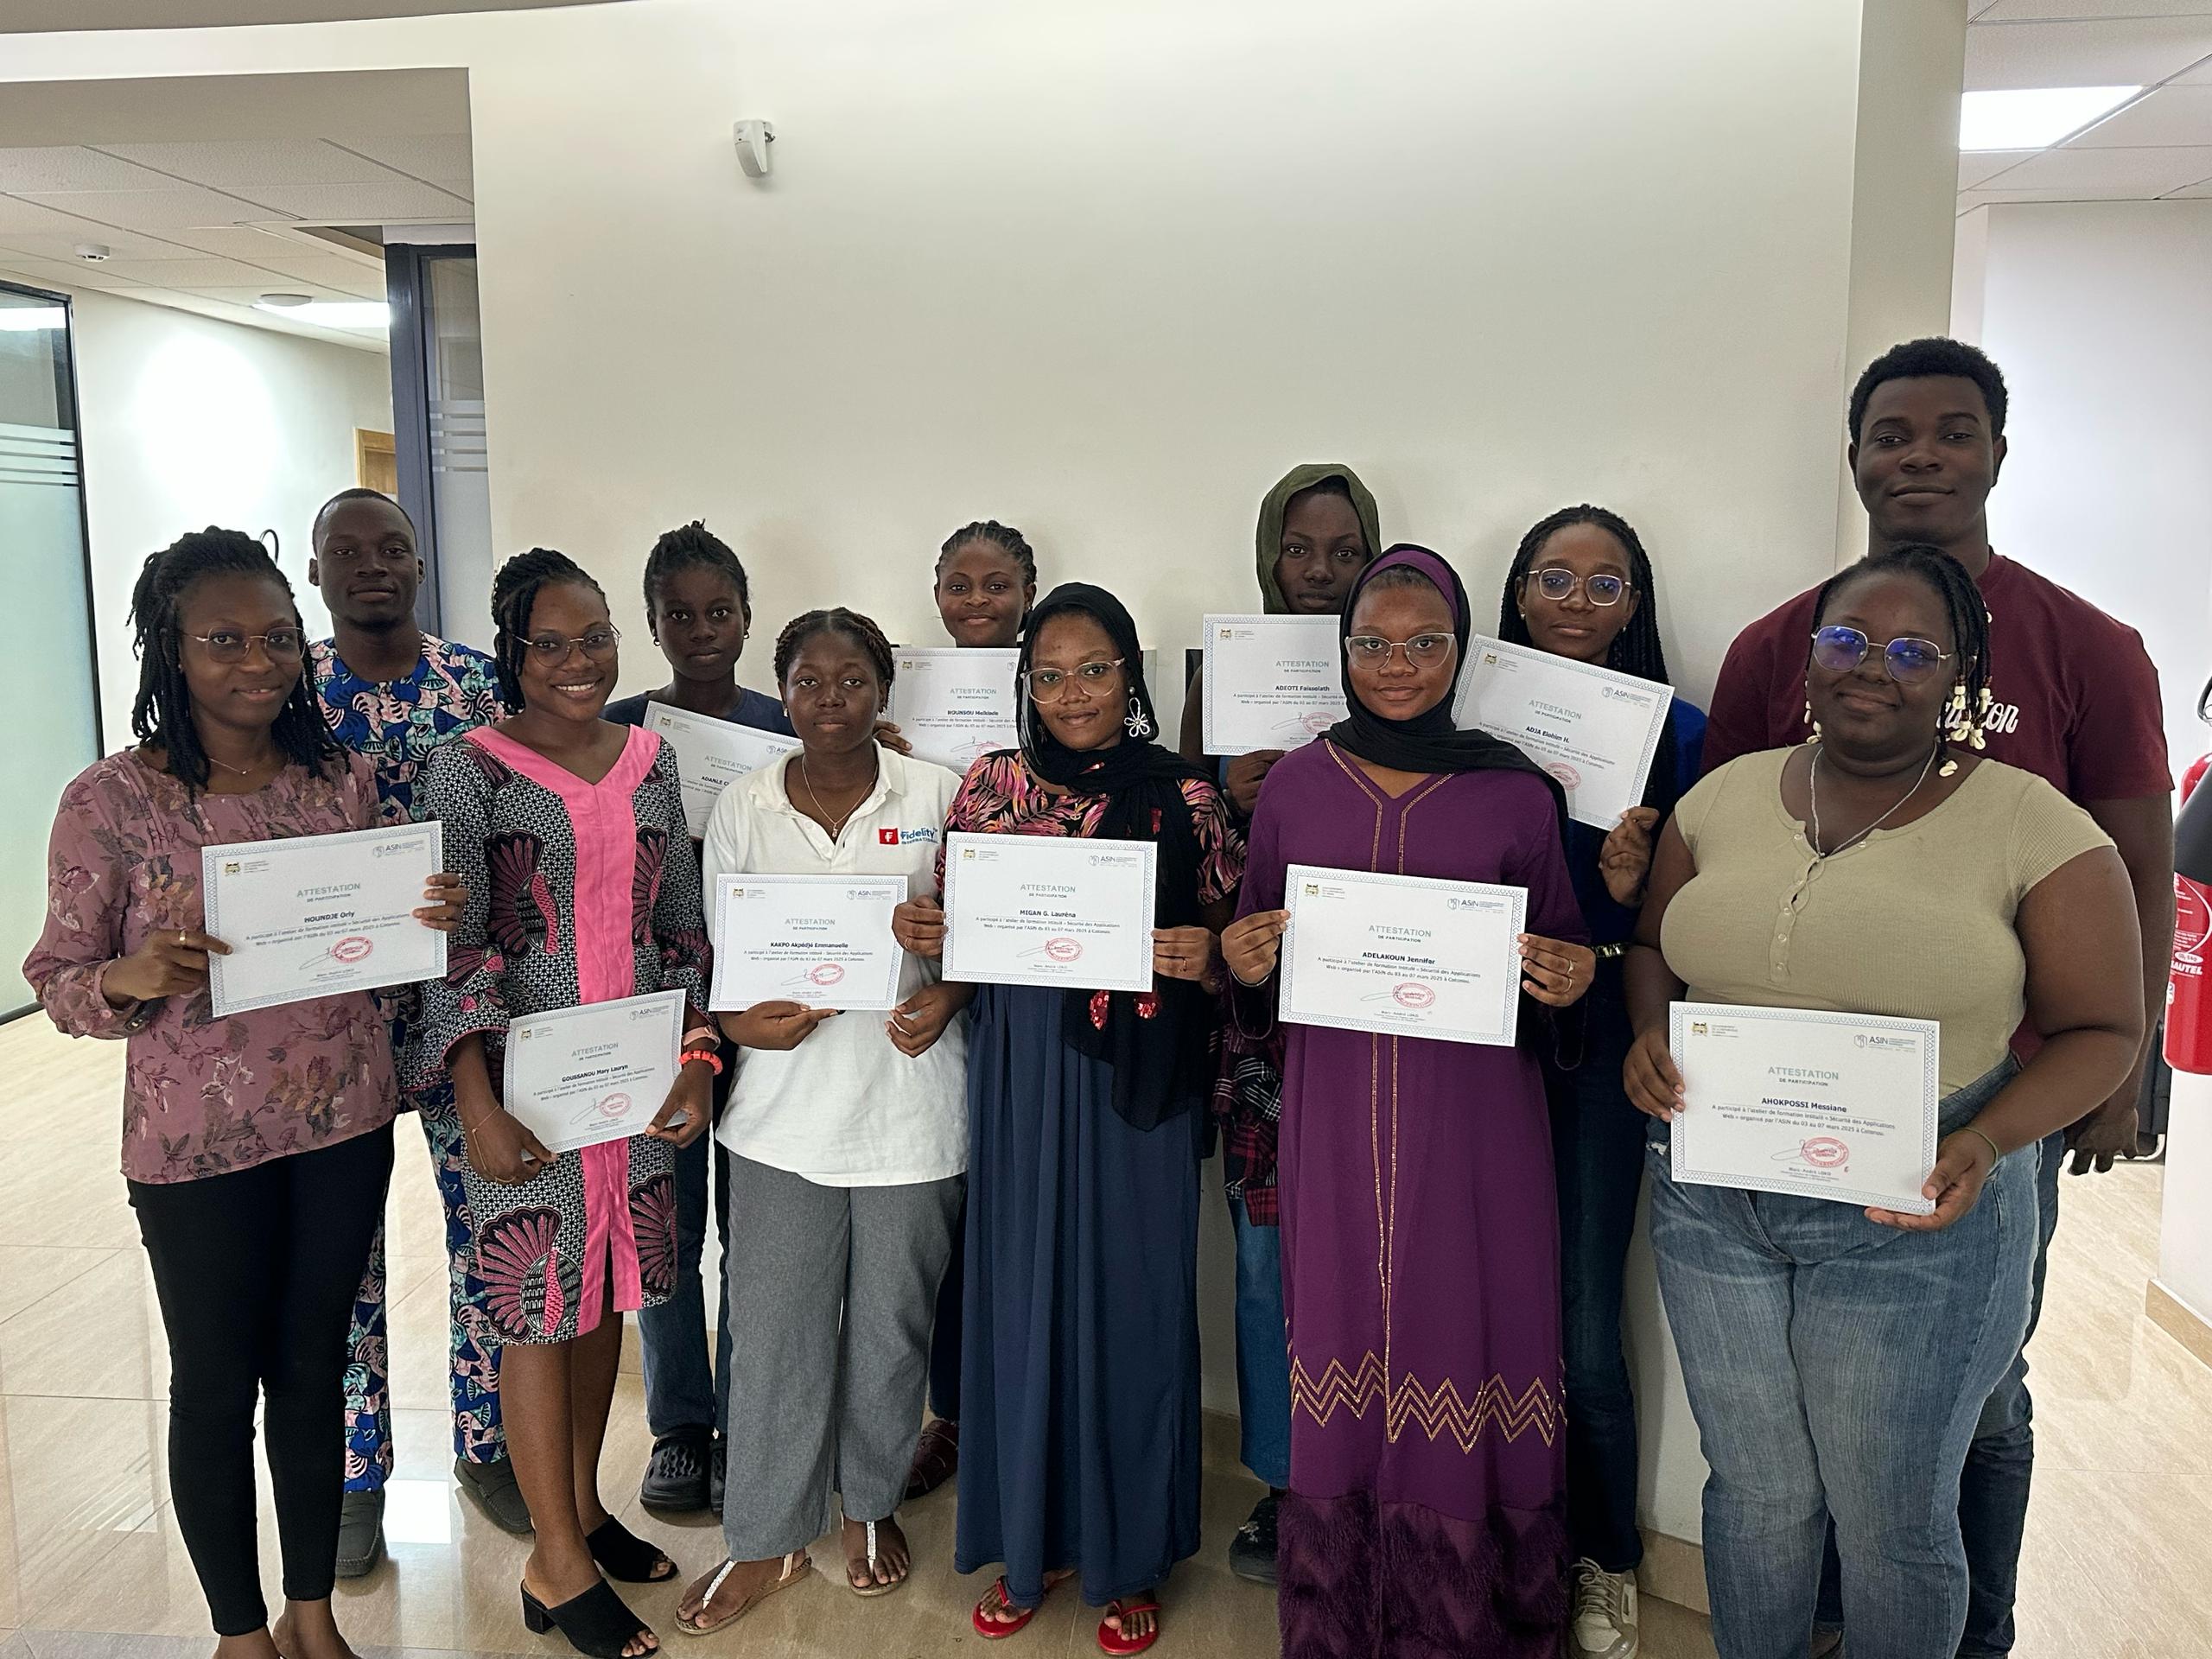
Clap de fin du premier trimestre 2025 avec la formation des jeunes filles à la sécurité des applications web.

[FR] Au total, 18 jeunes filles issues d’un background technique ont pu approfondir leur compréhension des vulnérabilités courantes des applications web, apprendre à les identifier et les exploiter dans un cadre éthique, ainsi que découvrir les méthodes de mitigation. Cette formation d’une semaine s’est achevée par…

Continuer la lectureClap de fin du premier trimestre 2025 avec la formation des jeunes filles à la sécurité des applications web.

Multiples vulnérabilités de type contournement d’authentification affectant la bibliothèque Ruby-SAML de GitLab

Origine : bjCSIRT Numéro : 2025/ALERTE/024 Date de l’alerte : 17/03/2025 APERÇU : Plusieurs vulnérabilités découvertes dans la bibliothèque Ruby-SAML de GitLab permettraient à un acteur malveillant de contourner le mécanisme d‘authentification SAML SSO.  DESCRIPTION : GitLab utilise la bibliothèque Ruby-SAML pour l’implémentation du mécanisme d’authentification via le…

Continuer la lectureMultiples vulnérabilités de type contournement d’authentification affectant la bibliothèque Ruby-SAML de GitLab

Vulnérabilité de type exécution de code à distance affectant Apache Tomcat

Origine : bjCSIRT Numéro : 2025/ALERTE/023 Date de l’alerte : 12/03/2025 APERÇU : Une vulnérabilité critique de type exécution de code à distance identifiée dans Apache Tomcat permettrait à un acteur malveillant d’exécuter du code arbitraire à distance.  DESCRIPTION : Apache Tomcat est un serveur web open source…

Continuer la lectureVulnérabilité de type exécution de code à distance affectant Apache Tomcat

Multiples vulnérabilités affectant Jenkins

Origine : bjCSIRT Numéro : 2025/ALERTE/022 Date de l’alerte : 10/03/2025 APERÇU : Plusieurs vulnérabilités ont été découvertes dans Jenkins, permettant à un acteur malveillant d'accéder aux valeurs chiffrées des informations sensibles présentes dans le fichier de configuration.  DESCRIPTION : Jenkins est un outil open source d'intégration continue…

Continuer la lectureMultiples vulnérabilités affectant Jenkins

Multiples vulnérabilités affectant les produits VMware

Origine : bjCSIRT Numéro : 2025/ALERTE/021 Date de l’alerte : 07/03/2025 APERÇU : De multiples vulnérabilités ont été découvertes dans les produits VMware ESXi, VMware Workstation Pro/Player et VMware Fusion permettant à des acteurs malveillants de provoquer une exécution de code à distance et une divulgation de…

Continuer la lectureMultiples vulnérabilités affectant les produits VMware