
Compromission de sites WordPress via des clés UpdraftCentral dérobées à l’éditeur TeamUpdraft

Origine : bjCSIRT Numéro : 2026/ALERTE/127 APERÇU : Un acteur malveillant disposant de clés privées valides du service UpdraftCentral a installé à distance des extensions malveillantes sur des sites WordPress connectés, lui donnant le contrôle total de ces sites et un accès persistant par un compte…
Continuer la lectureCompromission de sites WordPress via des clés UpdraftCentral dérobées à l’éditeur TeamUpdraft

Multiples vulnérabilités affectant Roundcube Webmail

Origine : bjCSIRT Numéro : 2026/ALERTE/126 APERÇU : De multiples vulnérabilités affectant Roundcube Webmail permettraient à un acteur malveillant d'exécuter du code arbitraire à distance, de provoquer une falsification de requêtes côté serveur et de compromettre la confidentialité et l'intégrité des données sur les systèmes affectés.…

Continuer la lectureMultiples vulnérabilités affectant Roundcube Webmail

Multiples vulnérabilités affectant le framework Laravel

Origine : bjCSIRT Numéro : 2026/ALERTE/125 APERÇU : De multiples vulnérabilités affectant le framework Laravel permettraient à un acteur malveillant de contourner les mécanismes de sécurité, de prendre le contrôle de comptes utilisateurs et de provoquer des opérations destructrices de base de données sur les systèmes…

Continuer la lectureMultiples vulnérabilités affectant le framework Laravel

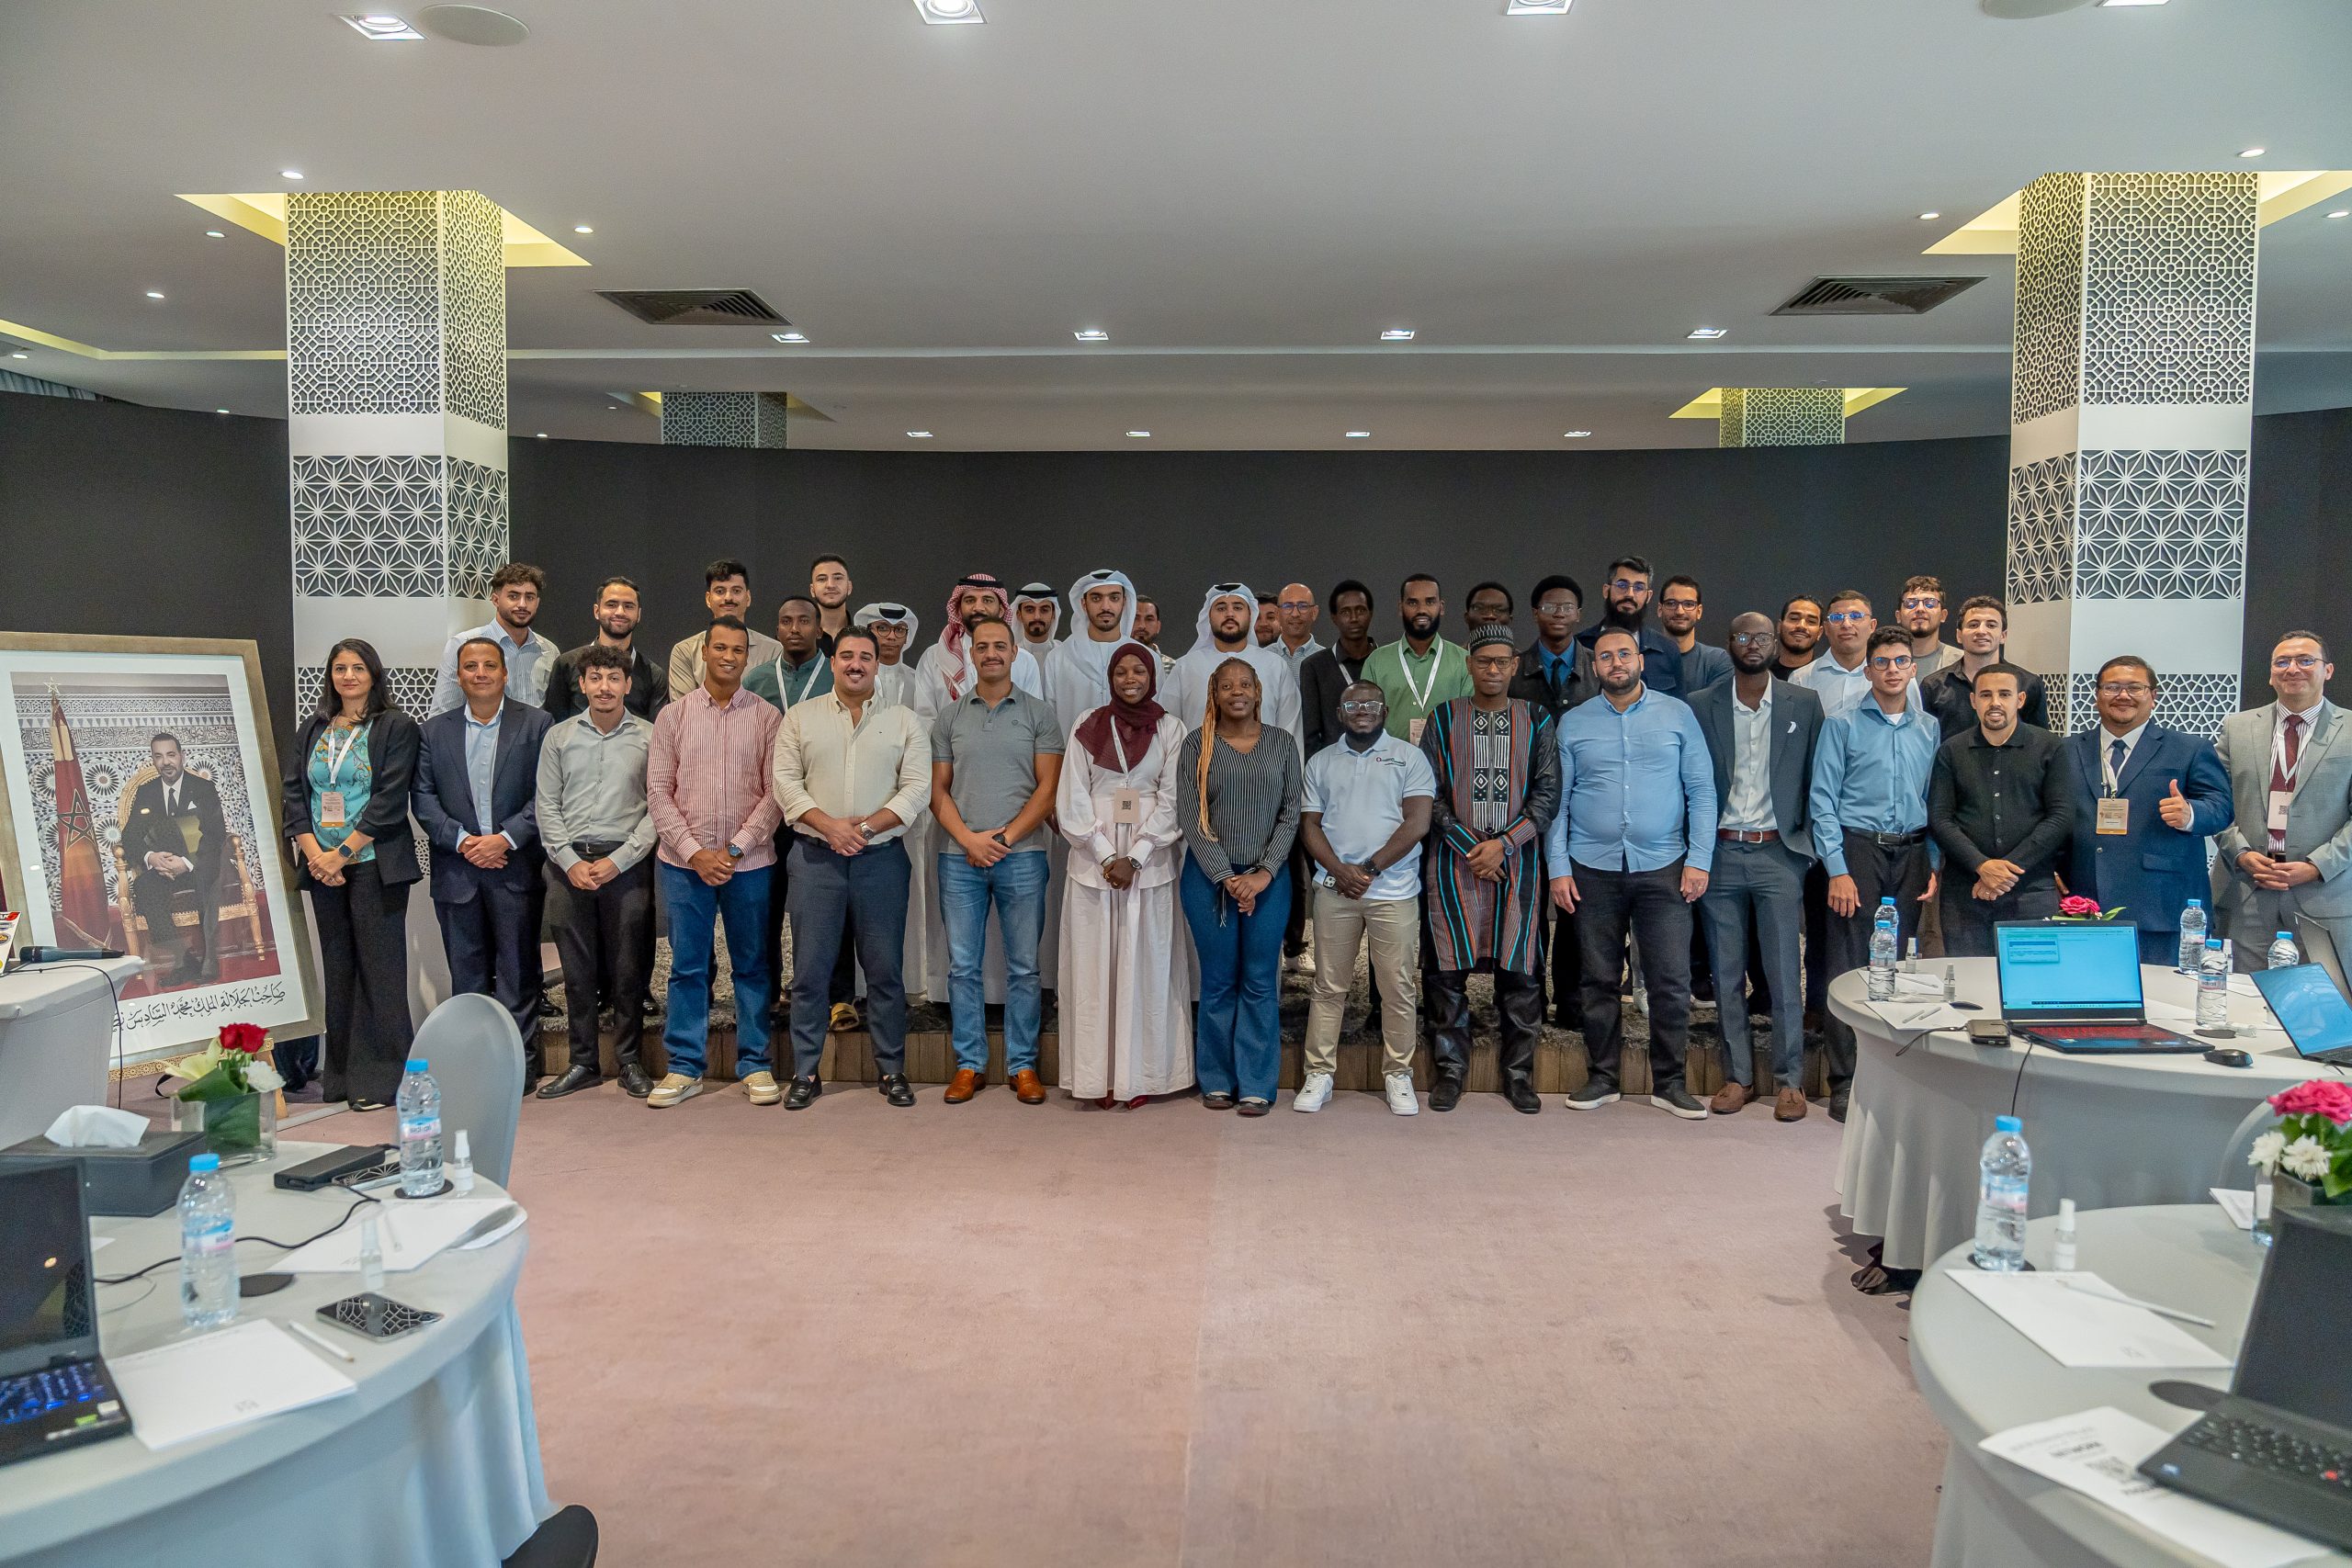
Protégé : Participation du bjCSIRT à la Morocco Cybersecurity Week 2026 : un podium au cyberdrill du Technical Track

Lire la suite à propos de l’article Protégé : Participation du bjCSIRT à la Morocco Cybersecurity Week 2026 : un podium au cyberdrill du Technical Track
Morocco CyberSecurity Week 2026,DGSSI

[FR] Le bjCSIRT a pris part à la Regional Cyber Security Week, organisée par la Direction Générale de la Sécurité des Systèmes d'Information (DGSSI) du Royaume du Maroc, à Rabat, du 12 au 14 octobre 2026, à la suite de sa 2ᵉ place au CyberStrike…

Continuer la lectureProtégé : Participation du bjCSIRT à la Morocco Cybersecurity Week 2026 : un podium au cyberdrill du Technical Track

Vulnérabilité de type évasion de machine virtuelle affectant le noyau Linux

Origine : bjCSIRT Numéro : 2026/ALERTE/124 APERÇU : Une vulnérabilité critique, surnommée PwnEscape, affectant le noyau Linux permettrait à un acteur malveillant d'exécuter du code arbitraire à distance et de provoquer un déni de service sur les systèmes affectés. DESCRIPTION : Le noyau Linux constitue le cœur du…

Continuer la lectureVulnérabilité de type évasion de machine virtuelle affectant le noyau Linux