Multiples vulnérabilités affectant les produits Citrix NetScaler ADC et Gateway

Origine : bjCSIRT Numéro : 2023/ALERTE/035 Date de l’alerte : 27/07/2023 APERÇU : De multiples vulnérabilités ont été découvertes dans les produits Citrix NetScaler ADC et Gateway, des logiciels utilisés pour la gestion de trafics d'applications et d'accès à distance. DESCRIPTION : NetScaler ADC est un contrôleur…
Continuer la lectureMultiples vulnérabilités affectant les produits Citrix NetScaler ADC et Gateway

Vulnérabilité d’exécution de code à distance affectant l’agent SSH d’OpenSSH

Origine : bjCSIRT Numéro : 2023/ALERTE/034 Date de l’alerte : 20/07/2023 APERÇU : L’agent SSH d’OpenSSH est affecté par une vulnérabilité d’exécution de code à distance (RCE) qui permettrait à un acteur malveillant d’exécuter des commandes à distance sur une machine cible. DESCRIPTION : L’agent ssh d’OpenSSH…

Continuer la lectureVulnérabilité d’exécution de code à distance affectant l’agent SSH d’OpenSSH

Renforcement des compétences en sécurité des applications web au profit des RSSI

[FR] L'Agence des Systèmes d'Information et du Numérique (ASIN), dans le cadre de sa mission visant à promouvoir le développement des compétences, a récemment organisé un Bootcamp intensif à l'intention des Responsables de la Sécurité des Systèmes d'Information des institutions prioritaires telles que les ministères,…

Continuer la lectureRenforcement des compétences en sécurité des applications web au profit des RSSI

Vulnérabilité d’exécution de code à distance affectant les produits Microsoft

Origine : bjCSIRT Numéro : 2023/ALERTE/033 Date de l’alerte : 13/07/2023 APERÇU : Plusieurs versions de Windows et des produits Office de Microsoft sont affectées par une vulnérabilité d’exécution de code à distance (RCE) qui permettrait à un acteur malveillant d’exécuter des commandes sur une machine…

Continuer la lectureVulnérabilité d’exécution de code à distance affectant les produits Microsoft

SQL injection dans le composant « native inventory » de GLPI

Origine : bjCSIRT Numéro : 2023/ALERTE/032 Date de l’alerte : 06/07/2023 APERÇU : Native inventory, une fonctionnalité de GLPI, est affectée par une vulnérabilité de type SQL Injection permettant à un acteur malveillant d’injecter du code SQL. DESCRIPTION : Native inventory GLPI est une fonctionnalité permettant de…

Continuer la lectureSQL injection dans le composant « native inventory » de GLPI

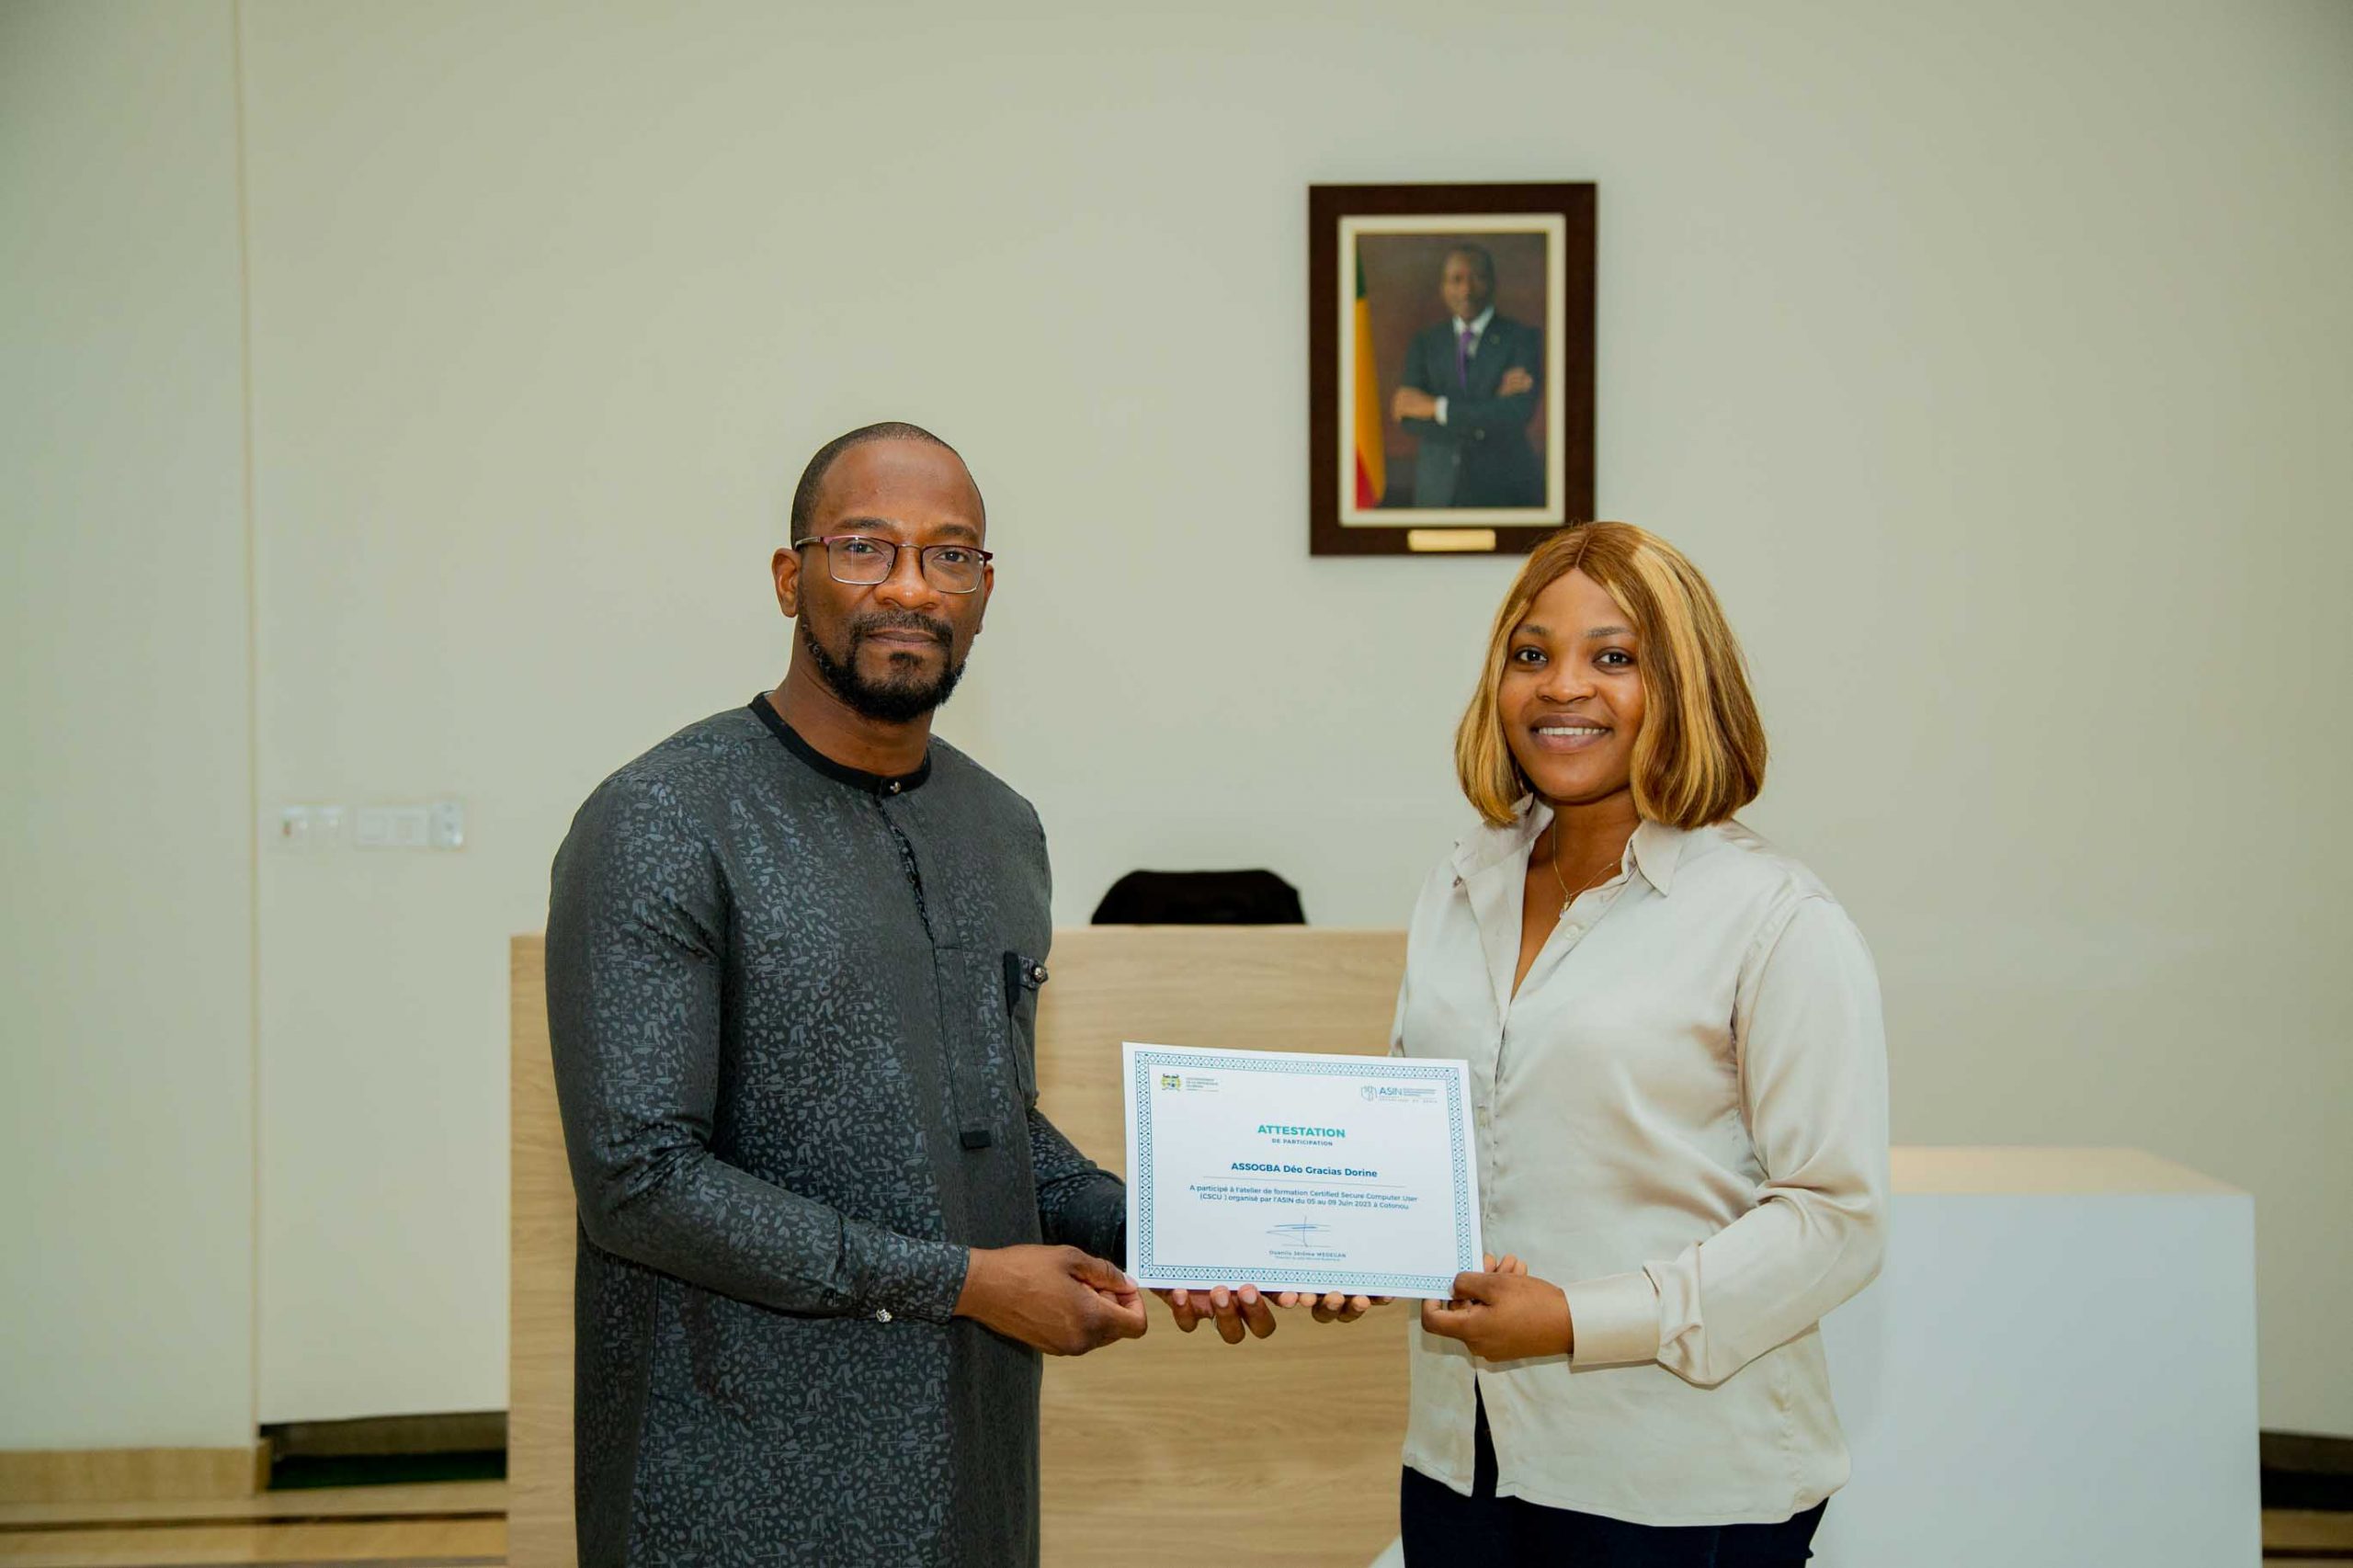
Renforcement des compétences en sécurité numérique au profit des agents de l’Agence Nationale des Transports Terrestres

[FR] L'Agence des Systèmes d’Information et du Numérique (ASIN), dans le but de promouvoir le développement des compétences et la culture de la sécurité numérique au sein des agences gouvernementales, a offert aux agents de l'Agence Nationale des Transports Terrestres (ANaTT) une opportunité d'améliorer leurs…

Continuer la lectureRenforcement des compétences en sécurité numérique au profit des agents de l’Agence Nationale des Transports Terrestres