
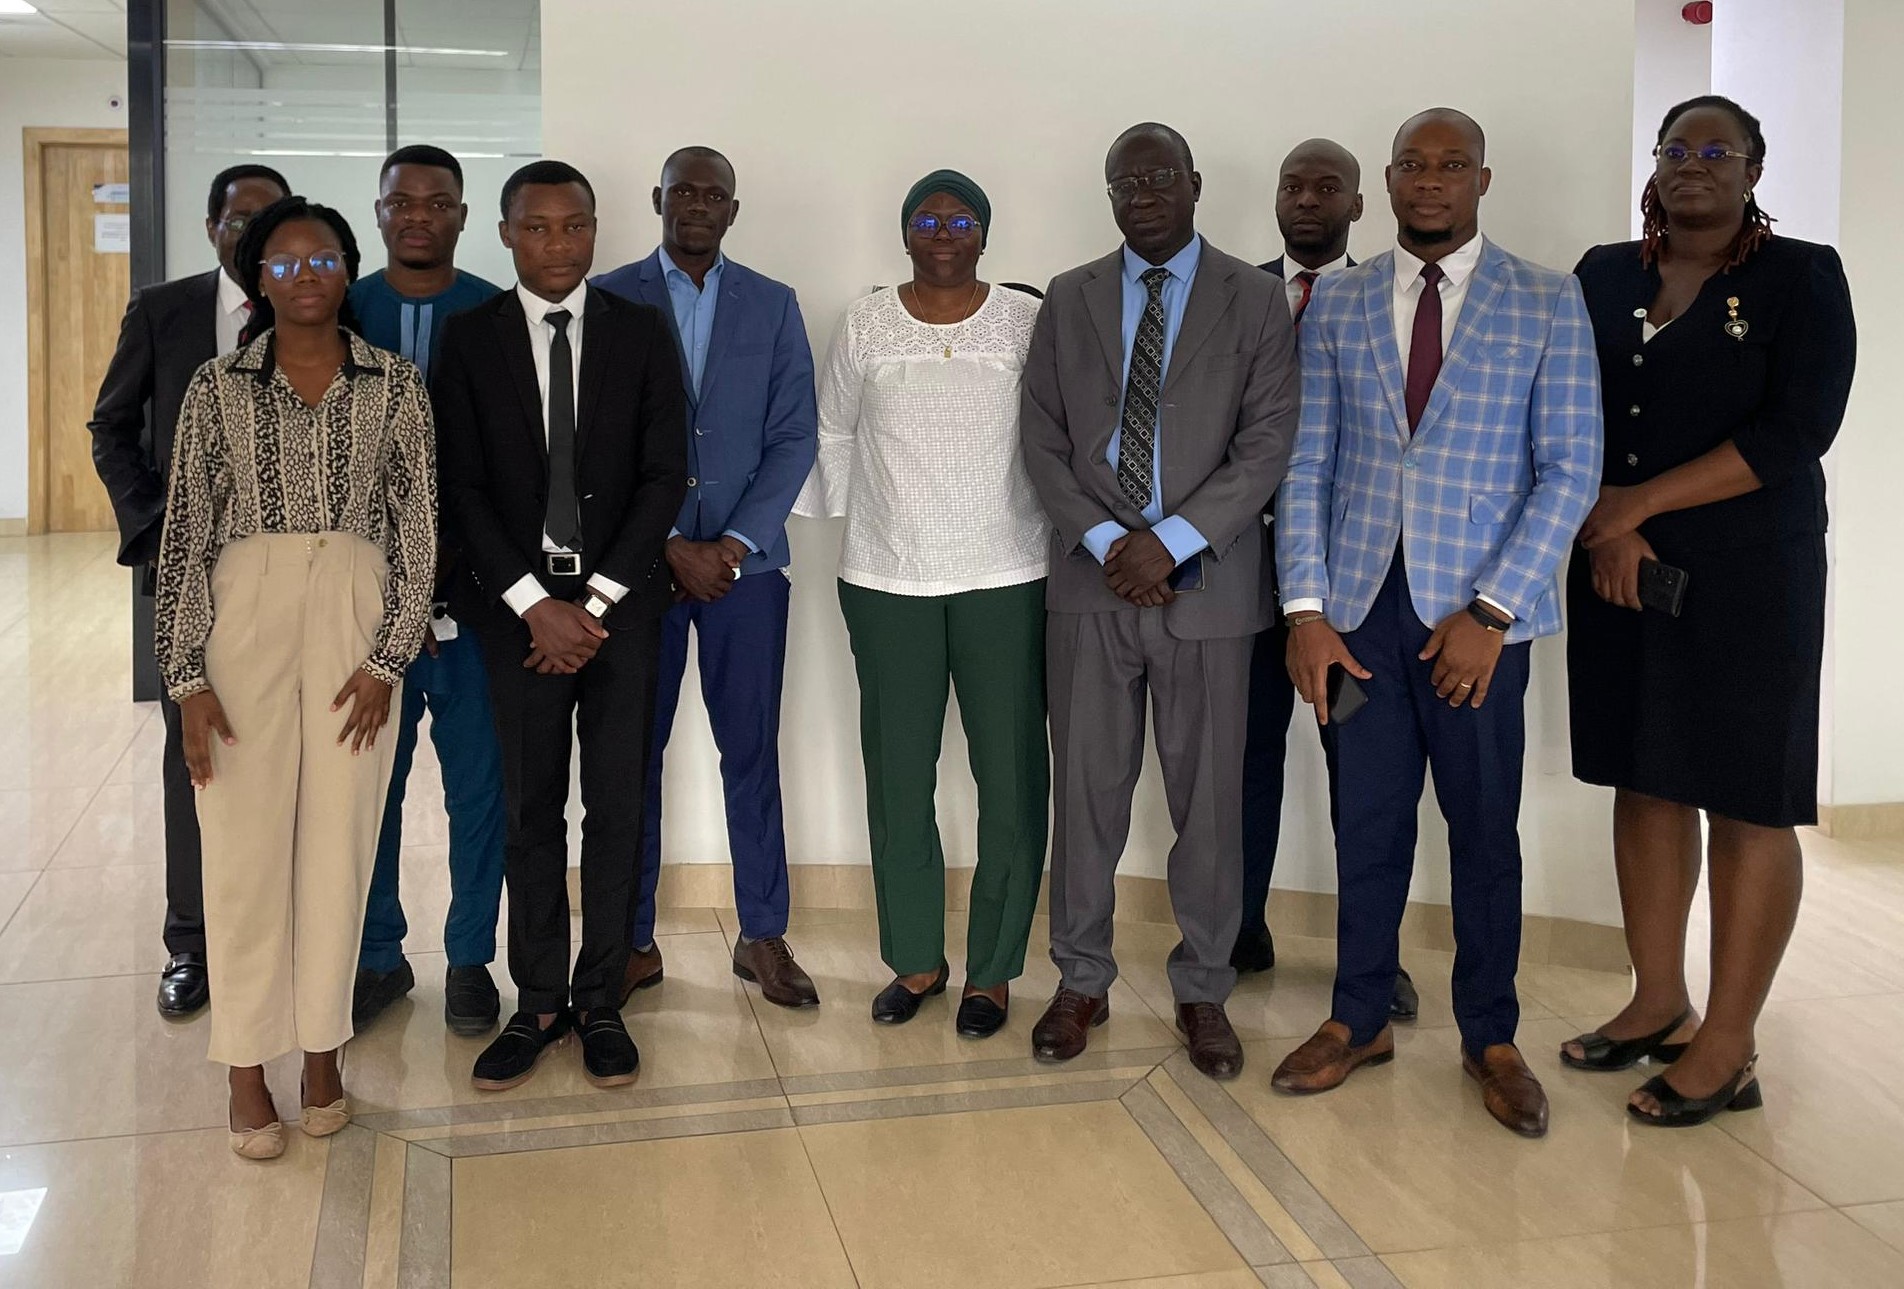
Cyberrange : Renforcement de capacité au sein de la police républicaine.

[FR] Du 28 au 31 octobre 2024, au Centre de Formation Cyberrange de l’Agence des Systèmes d’Information et du Numérique (ASIN), 22 membres de la Police Républicaine ont été formés à l’hygiène numérique. Cette formation, intitulée Certified Secure Computer User, a permis aux participants de…

Continuer la lectureCyberrange : Renforcement de capacité au sein de la police républicaine.

Participation du bjCSIRT au ISAC Establishment Meeting and Capacity Building program

[FR] Du 13 au 15 novembre 2024, le bjCSIRT a participé au “ISAC Establishment Meeting and Capacity Building program” au Cap-Vert organisé par la CEDEAO et la GIZ. L'événement organisé à Praia, a rassemblé des experts et partenaires pour la mise en place d’ un…

Continuer la lectureParticipation du bjCSIRT au ISAC Establishment Meeting and Capacity Building program

Exécution de code à distance dans les systèmes PAN-OS de Palo Alto Networks

Origine : bjCSIRT Numéro : 2024/ALERTE/078 Date de l’alerte : 14/11/2024 APERÇU : Une vulnérabilité de type exécution de code à distance a été identifiée dans plusieurs systèmes PAN OS de Palo Alto Networks qui permettrait à un acteur malveillant d’exécuter du code à distance sur les…

Continuer la lectureExécution de code à distance dans les systèmes PAN-OS de Palo Alto Networks

Vulnérabilité de type exécution de code à distance (RCE) affectant le système d’exploitation DELL SONiC

Origine : bjCSIRT Numéro : 2024/ALERTE/077 Date de l’alerte : 14/11/2024 APERÇU : Le système d’exploitation DELL SONiC est affecté par une vulnérabilité de type RCE qui permettrait à un acteur malveillant d’exécuter du code arbitraire à distance. DESCRIPTION : Dell Enterprise SONiC est un système d'exploitation open…

Continuer la lectureVulnérabilité de type exécution de code à distance (RCE) affectant le système d’exploitation DELL SONiC

Cyberrange : 𝐑𝐞𝐧𝐟𝐨𝐫𝐜𝐞𝐦𝐞𝐧𝐭 𝐝𝐞 𝐥𝐚 𝐬𝐞́𝐜𝐮𝐫𝐢𝐭𝐞́ 𝐝𝐚𝐧𝐬 𝐥𝐞 𝐒𝐞𝐜𝐭𝐞𝐮𝐫 𝐁𝐚𝐧𝐜𝐚𝐢𝐫𝐞 𝐚𝐮 𝐁𝐞́𝐧𝐢𝐧.

[FR] Pendant 05 jours, du 04 au 08 novembre 2024, les membres de l’Association Professionnelle des Banques et Établissements Financiers du Bénin, ont pris part à une formation intensive sur le  renforcement de la sécurité des serveurs d’application organisée, par l'Agence des Systèmes d'Information et…

Continuer la lectureCyberrange : 𝐑𝐞𝐧𝐟𝐨𝐫𝐜𝐞𝐦𝐞𝐧𝐭 𝐝𝐞 𝐥𝐚 𝐬𝐞́𝐜𝐮𝐫𝐢𝐭𝐞́ 𝐝𝐚𝐧𝐬 𝐥𝐞 𝐒𝐞𝐜𝐭𝐞𝐮𝐫 𝐁𝐚𝐧𝐜𝐚𝐢𝐫𝐞 𝐚𝐮 𝐁𝐞́𝐧𝐢𝐧.

Vulnérabilité de type injection de commande affectant les périphériques NAS de D-link

Origine : bjCSIRT Numéro : 2024/ALERTE/076 Date de l’alerte : 11/11/2024 APERÇU : Une vulnérabilité critique a été découverte dans plusieurs périphériques NAS de D-link qui permettrait à un acteur malveillant d’injecter des commandes à distance sur les appareils affectés.  DESCRIPTION : Les périphériques NAS (Network Attached Storage)…

Continuer la lectureVulnérabilité de type injection de commande affectant les périphériques NAS de D-link