
Multiples vulnérabilités affectant Microsoft SharePoint

Origine : bjCSIRT Numéro : 2025/ALERTE/055 Date de l’alerte : 22/07/2025 APERÇU : De multiples vulnérabilités affectant Microsoft SharePoint, permettraient à un acteur malveillant authentifié d’exécuter du code arbitraire à distance sur le serveur ciblé.  DESCRIPTION : Microsoft SharePoint est une plateforme collaborative et de gestion de…
Continuer la lectureMultiples vulnérabilités affectant Microsoft SharePoint

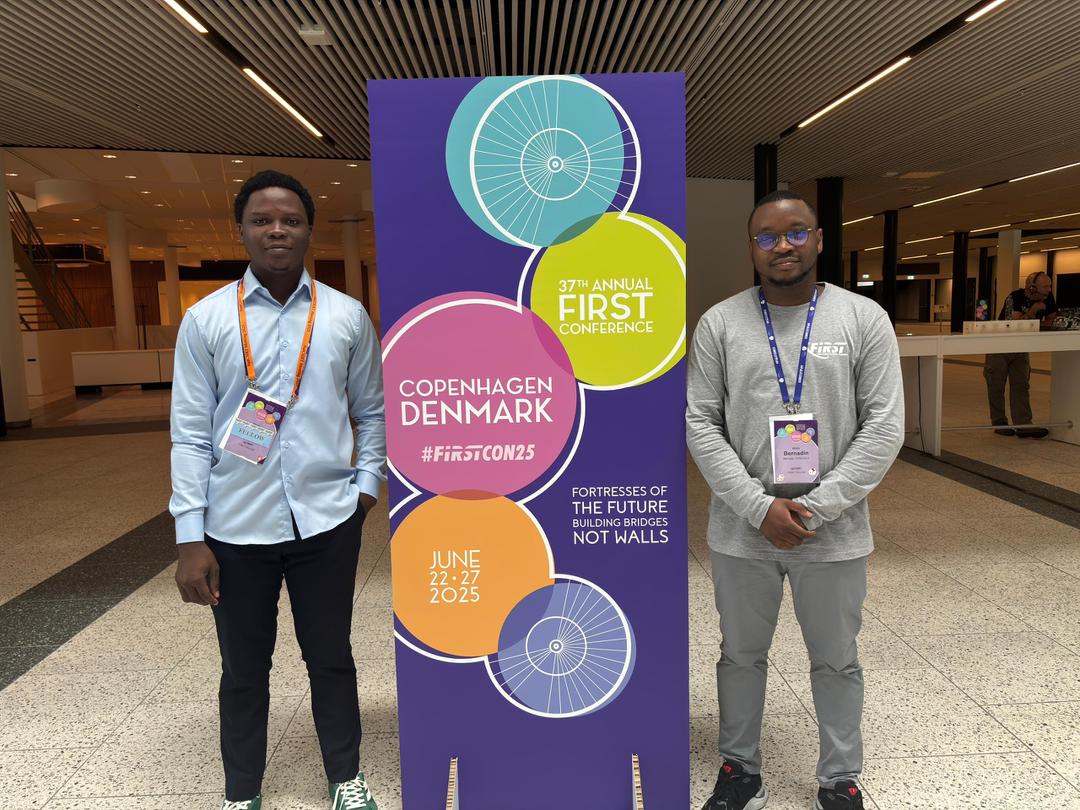
Participation du bjCSIRT au FIRSTCON2025 et NatCSIRT: retour sur une participation stratégique

[FR] Le bjCSIRT a pris part au 37ᵉ Congrès annuel du Forum of Incident Response and Security Teams (FIRST), qui s’est tenu du 22 au 27 juin 2025 à Copenhague, au Danemark. Cette édition, organisée autour du thème « Fortresses of the Future: Building Bridges,…

Continuer la lectureParticipation du bjCSIRT au FIRSTCON2025 et NatCSIRT: retour sur une participation stratégique

Vulnérabilité de type Cross site Scripting (XSS) affectant Adobe Commerce et Magento

Origine : bjCSIRT Numéro : 2025/ALERTE/048 Date de l’alerte : 16/06/2025 APERÇU : Une vulnérabilité critique affectant Adobe Commerce et Magento Open Source, permettrait à un acteur malveillant d’injecter du code JavaScript malveillant dans le navigateur des utilisateurs.  DESCRIPTION : Adobe Commerce et Magento Open Source sont…

Continuer la lectureVulnérabilité de type Cross site Scripting (XSS) affectant Adobe Commerce et Magento

Vulnérabilité d’élévation de privilèges affectant Windows SMB

Origine : bjCSIRT Numéro : 2025/ALERTE/047 Date de l’alerte : 16/06/2025 APERÇU : Une vulnérabilité de type élévation de privilèges affectant Windows SMB permettrait à un acteur malveillant authentifié d’exécuter du code avec des privilèges système sur les systèmes affectés.  DESCRIPTION : Windows SMB (Server Message Block)…

Continuer la lectureVulnérabilité d’élévation de privilèges affectant Windows SMB

Vulnérabilité de type Cross site Scripting (XSS) affectant le plugin Easy contact de WordPress

Origine : bjCSIRT Numéro : 2025/ALERTE/046 Date de l’alerte : 16/06/2025 APERÇU : Une vulnérabilité de type Cross site Scripting affectant WordPress permettrait à un acteur malveillant d’exécuter du code Javascript dans les navigateurs des utilisateurs.  DESCRIPTION : WP Easy Contact est une extension WordPress utilisée pour…

Continuer la lectureVulnérabilité de type Cross site Scripting (XSS) affectant le plugin Easy contact de WordPress